米政府の大規模ハッキング、手口巧妙「アプデしたら感染」
ロシアのハッカー集団「コージー・ベア」が米国の多数の企業および政府機関のコンピューター・ネットワークにバックドアを仕掛けたことが明らかになった。米国製ネットワーク管理ソフトのアップデートにマルウェアを忍ばせたもので、財務省、商務省、国土安全保障省などが被害を受けたことが分かっている。 by Patrick Howell O'Neill2020.12.29
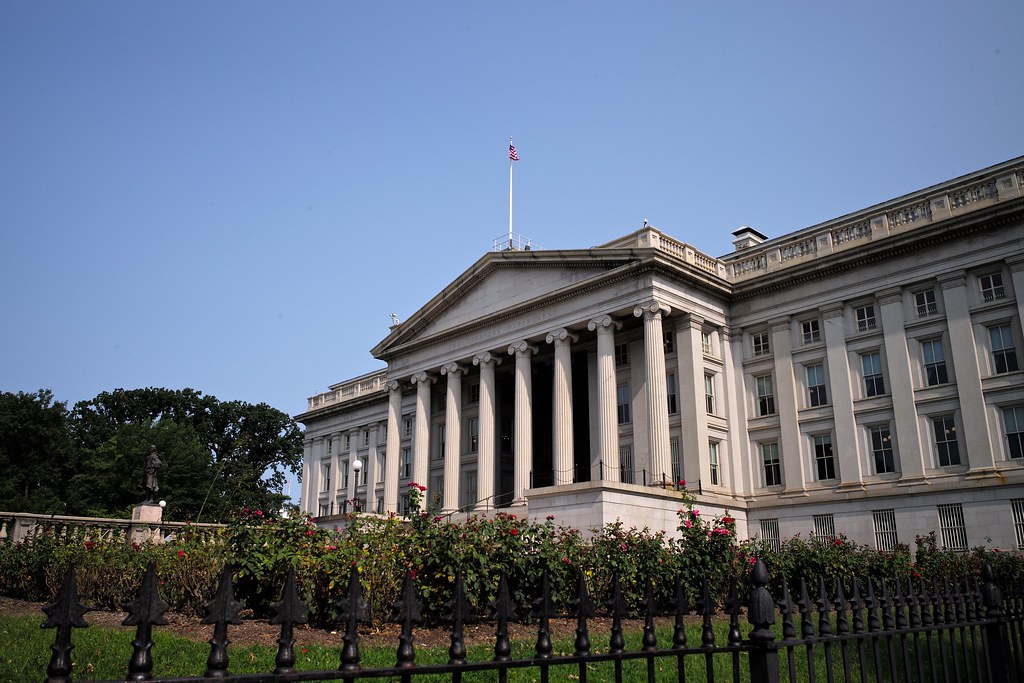
ロシアのハッカー集団が複数の米国政府機関をハッキングしたとの報道を受け、数千の企業と政府機関が被害の確認に追われている。12月13日の報道では、最初の攻撃では財務省、商務省、国土安全保障省などが被害を受けたと伝えられている。しかしハッカー集団の手法は巧妙であり、被害を特定し、インストールされたスパイウェアをすべて削除するのには数カ月かかると見られている。
ハッカー集団は攻撃を実行するために、まず米国のソフトウェア会社であるソーラーウィンズ(SolarWinds)のシステムに侵入した。ハッカーたちは、組織が大規模なコンピューターの内部ネットワークを視覚化して管理するための同社製品のひとつである「オリオン(Orion)」にバックドアを設置した。3月からの数週間にわたって、オリオンの最新バージョン(ソーラーウィンズの電子署名付きなので本物に見える)にアップデートしたクライアントは、マルウェアに感染したソフトウェアを図らずもダウンロードし、ハッカーのための侵入手段を整えてしまった。
ソーラーウィンズの顧客は世界に約30万おり、フォーチュン500のほとんどの企業のほかに、多くの政府機関が含まれている。証券取引委員会への届出で同社は、1万8000「よりも少ない」組織がマルウェアに感染したアップデートをダウンロードしたとしている(そのうちどれだけのシステムが実際にハッキングを受けたかどうかはまだ判明していないと述べている)。ソフトウェアを最新の状態に保つことはサイバーセキュリティの基本だが、皮肉なことに、ソーラーウィンズの顧客のほとんどはそのアドバイスに従っていなかったために安全だった。
元連邦最高情報セキュリティ責任者(CISO)であるグレッグ・トウヒルはハッカー集団について「かなり巧妙で戦略的です」と述べた。ハッカーらは「サンバースト(Sunburst)」と呼ばれるオリオンのバックドアを通じて組織内 …
- 人気の記事ランキング
-
- Data from drones in Ukraine is fueling a new Wild West marketplace 戦場映像がAI訓練に、ウクライナ戦争が生んだ「新たな金脈」
- Promotion AI White Paper 2026 松尾・岩澤研協力『AI白書2026』発売、サブスク版も開始
- Batteries just broke another record in the US 米国のバッテリー導入が過去最高、データセンターも需要けん引
- What OpenAI’s latest controversy tells us about the future of math 1万のAIエージェントが ミレニアム懸賞問題を解決、 人間の数学者に残る役割は?
- This founder is teaching chips how to recycle (their energy) 捨てていた熱をリサイクル、31歳が挑むチップの再設計